行業新聞與博客
大多數組織在部署人工智能工具之前都會跳過權限審查。
Syskit 的一項最新研究顯示,人工智能的部署速度超過了對其底層數據基礎進行檢查的速度。
安全治理公司 Syskit 在其 9 月 10 日發佈的最新《 Microsoft 365 治理狀況報告》中發現,英國和美國四分之三 (76%) 的組織已經部署或試用了企業 AI 工具(例如 Copilot)來處理 Microsoft 365 數據。
儘管這些工具應用廣泛,但只有 43% 的受訪者表示,他們在部署這些工具之前對權限和過度共享風險進行了全面審查。其餘受訪者承認只進行了部分審查,或者根本沒有進行審查。
此外,該研究表明,對人工智能代理的控制遠遠落後於人們對它們的信心:儘管 91% 的受訪者聲稱他們有信心看到哪些代理處於活動狀態以及這些代理可以訪問哪些內容,但只有 22% 的受訪者確認有正式的政策來定義人工智能代理可以訪問哪些內容,而十分之一 (9%) 的受訪者允許代理繼承部署它的人的全部權限。
Syskit 首席執行官 Toni Frankola 表示,人工智能代理消除了以往導致用户意外訪問敏感文件的障礙。 Copilot 和其他人工智能工具現在可以根據現有權限識別內容,包括多年前廣泛共享但此後未經過審核的文件和網站。
“這些數據最引人注目之處在於,很少有組織能在啓用人工智能之前檢查其實際權限範圍,而計劃為此投入資金的組織更是寥寥無幾。審查權限雖然枯燥乏味,但它已成為決定人工智能部署是否安全的關鍵因素,”他補充道。
Microsoft 365 權限使組織面臨風險
其他調查結果顯示,大多數組織中 Microsoft 365 的配置錯誤和權限故障仍然普遍存在。
風險就藴藏在權限模型本身中,41% 的組織允許所有員工不受限制地訪問 SharePoint 網站,35% 的受訪者承認前員工的文件仍然可供活躍用户訪問,33% 的受訪者表示他們與“所有人”共享文件。
治理方面的主要挑戰在於缺乏負責任的所有者。約半數(47%)受訪者認為無人管理的團隊、羣組和站點是關鍵問題。由於缺乏積極的管理,此類內容更難得到審核、刪除或保護,但人工智能工具卻可以像訪問其他任何內容一樣訪問它們。
各組織似乎對其訪問控制措施過於自信,而無法提供充分的證據。雖然 83%的組織聲稱他們確切知道在任何特定時刻誰可以訪問敏感數據,但只有 4%的組織能夠在 1 小時內為外部審計人員提供完整的訪問報告。大多數組織(55%)需要一天或更長時間才能完成。
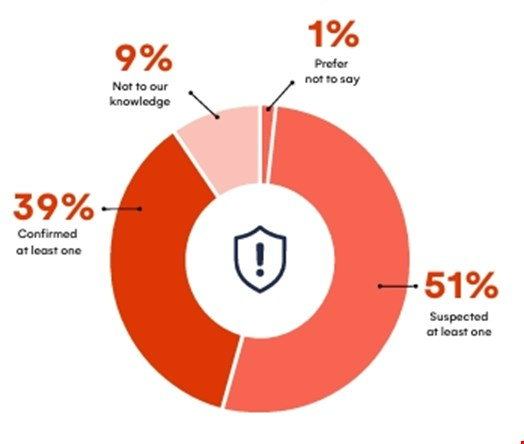
總體而言,十分之九的組織(90%)在過去兩年中經歷過或懷疑經歷過與配置錯誤或權限過大相關的安全事件,其中 39% 的組織已確認經歷過此類事件。
該報告是 Syskit 對美國和英國擁有 500 名或以上員工的組織中負責 Microsoft 365 管理的 327 位 IT 和安全決策者進行調查的結果。
最近新聞
2026年09月14日
2026年09月14日
2026年09月14日
2026年09月09日
2026年09月09日
2026年08月24日
2026年08月24日
2026年08月20日
需要幫助嗎?聯繫我們的支持團隊 在線客服