行業新聞與博客
針對美國和歐洲組織的網絡釣魚攻擊數量翻了一番
Abnormal Security 發現,網絡釣魚仍然是黑客組織最喜歡的入侵系統的方式之一。
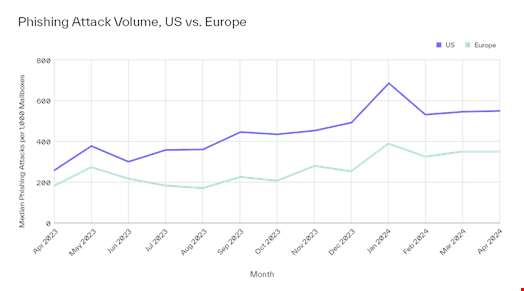
該電郵安全提供商在其最新報告《歐洲電郵安全威脅:攻擊趨勢洞察》中發現,2023 年 4 月至 2024 年 4 月期間,針對歐洲組織的網絡釣魚攻擊數量增加了 112.4%。
在美國,同期增長了 91.5%。
報告解釋道:“儘管在聯邦調查局 (FBI) 互聯網犯罪投訴中心 (IC3) 追蹤的所有攻擊類型中,網絡釣魚造成的總損失排在倒數第三,但它往往只是各種犯罪的第一步,而且往往被用作一種立足點的手段,而不是最終目標。”
一旦成功,憑證網絡釣魚攻擊就可以讓威脅行為者訪問用户名和密碼,從而利用這些用户名和密碼來危害其他帳户併發起更多、更具破壞性的攻擊。
網絡釣魚電郵也可以成為部署惡意軟件的一種機制,使網絡犯罪分子能夠竊取或勒索數據、破壞運營並進行間諜活動。
BEC 和 VEC 數量上升
Abnormal 還發現商業電郵泄露(BEC)現象正在增加。
針對美國企業的 BEC 攻擊同比增長 72.2%,而針對歐洲企業的 BEC 攻擊則增長了 123.8%。
這包括供應商電郵入侵 (VEC) 的激增,它是 BEC 的一個子集,涉及冒充供應商來欺騙目標支付虛假髮票、發起欺詐性電匯或更新未來交易的銀行詳細信息。
最近新聞
大多數組織在部署人工智能工具之前都會跳過權限審查。
2026年09月14日
黑客在 M365 網絡釣魚活動中偏愛美國東部時間
2026年09月14日
Anthropic 公司又曝出一起網絡安全事件
2026年09月14日
NCSC 警告:影子人工智能帶來新的安全風險
2026年09月09日
谷歌警告:人工智能編碼工具已成為網絡威脅者的主要目標
2026年09月09日
新型特斯拉惡意軟件變種提升了規避能力
2026年08月24日
網絡安全職位招聘廣告中要求具備人工智能技能的職位數量翻倍
2026年08月24日
超過 500 家關鍵基礎設施組織遭受 Medusa 勒索軟件攻擊
2026年08月20日
需要幫助嗎?聯繫我們的支持團隊 在線客服