行业新闻与博客
针对美国和欧洲组织的网络钓鱼攻击数量翻了一番
Abnormal Security 发现,网络钓鱼仍然是黑客组织最喜欢的入侵系统的方式之一。
该电子邮件安全提供商在其最新报告《欧洲电子邮件安全威胁:攻击趋势洞察》中发现,2023 年 4 月至 2024 年 4 月期间,针对欧洲组织的网络钓鱼攻击数量增加了 112.4%。
在美国,同期增长了 91.5%。
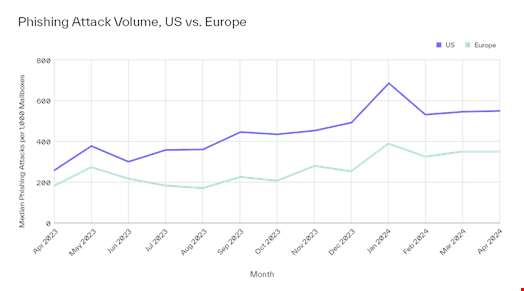
报告解释道:“尽管在联邦调查局 (FBI) 互联网犯罪投诉中心 (IC3) 追踪的所有攻击类型中,网络钓鱼造成的总损失排在倒数第三,但它往往只是各种犯罪的第一步,而且往往被用作一种立足点的手段,而不是最终目标。”
一旦成功,凭证网络钓鱼攻击就可以让威胁行为者访问用户名和密码,从而利用这些用户名和密码来危害其他帐户并发起更多、更具破坏性的攻击。
网络钓鱼电子邮件也可以成为部署恶意软件的一种机制,使网络犯罪分子能够窃取或勒索数据、破坏运营并进行间谍活动。
BEC 和 VEC 数量上升
Abnormal 还发现商业电子邮件泄露(BEC)现象正在增加。
针对美国企业的 BEC 攻击同比增长 72.2%,而针对欧洲企业的 BEC 攻击则增长了 123.8%。
这包括供应商电子邮件入侵 (VEC) 的激增,它是 BEC 的一个子集,涉及冒充供应商来欺骗目标支付虚假发票、发起欺诈性电汇或更新未来交易的银行详细信息。
最近新闻
大多数组织在部署人工智能工具之前都会跳过权限审查。
2026年09月14日
黑客在 M365 网络钓鱼活动中偏爱美国东部时间
2026年09月14日
Anthropic 公司又曝出一起网络安全事件
2026年09月14日
NCSC 警告:影子人工智能带来新的安全风险
2026年09月09日
谷歌警告:人工智能编码工具已成为网络威胁者的主要目标
2026年09月09日
新型特斯拉恶意软件变种提升了规避能力
2026年08月24日
网络安全职位招聘广告中要求具备人工智能技能的职位数量翻倍
2026年08月24日
超过 500 家关键基础设施组织遭受 Medusa 勒索软件攻击
2026年08月20日
需要帮助吗?联系我们的支持团队 在线客服