行业新闻与博客
大多数组织在部署人工智能工具之前都会跳过权限审查。
Syskit 的一项最新研究显示,人工智能的部署速度超过了对其底层数据基础进行检查的速度。
安全治理公司 Syskit 在其 9 月 10 日发布的最新《 Microsoft 365 治理状况报告》中发现,英国和美国四分之三 (76%) 的组织已经部署或试用了企业 AI 工具(例如 Copilot)来处理 Microsoft 365 数据。
尽管这些工具应用广泛,但只有 43% 的受访者表示,他们在部署这些工具之前对权限和过度共享风险进行了全面审查。其余受访者承认只进行了部分审查,或者根本没有进行审查。
此外,该研究表明,对人工智能代理的控制远远落后于人们对它们的信心:尽管 91% 的受访者声称他们有信心看到哪些代理处于活动状态以及这些代理可以访问哪些内容,但只有 22% 的受访者确认有正式的政策来定义人工智能代理可以访问哪些内容,而十分之一 (9%) 的受访者允许代理继承部署它的人的全部权限。
Syskit 首席执行官 Toni Frankola 表示,人工智能代理消除了以往导致用户意外访问敏感文件的障碍。 Copilot 和其他人工智能工具现在可以根据现有权限识别内容,包括多年前广泛共享但此后未经过审核的文件和网站。
“这些数据最引人注目之处在于,很少有组织能在启用人工智能之前检查其实际权限范围,而计划为此投入资金的组织更是寥寥无几。审查权限虽然枯燥乏味,但它已成为决定人工智能部署是否安全的关键因素,”他补充道。
Microsoft 365 权限使组织面临风险
其他调查结果显示,大多数组织中 Microsoft 365 的配置错误和权限故障仍然普遍存在。
风险就蕴藏在权限模型本身中,41% 的组织允许所有员工不受限制地访问 SharePoint 网站,35% 的受访者承认前员工的文件仍然可供活跃用户访问,33% 的受访者表示他们与“所有人”共享文件。
治理方面的主要挑战在于缺乏负责任的所有者。约半数(47%)受访者认为无人管理的团队、群组和站点是关键问题。由于缺乏积极的管理,此类内容更难得到审核、删除或保护,但人工智能工具却可以像访问其他任何内容一样访问它们。
各组织似乎对其访问控制措施过于自信,而无法提供充分的证据。虽然 83%的组织声称他们确切知道在任何特定时刻谁可以访问敏感数据,但只有 4%的组织能够在 1 小时内为外部审计人员提供完整的访问报告。大多数组织(55%)需要一天或更长时间才能完成。
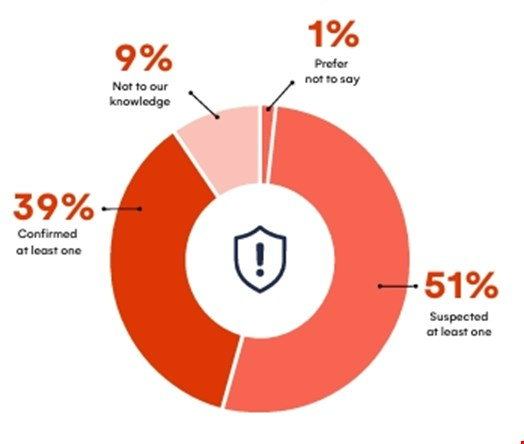
总体而言,十分之九的组织(90%)在过去两年中经历过或怀疑经历过与配置错误或权限过大相关的安全事件,其中 39% 的组织已确认经历过此类事件。
该报告是 Syskit 对美国和英国拥有 500 名或以上员工的组织中负责 Microsoft 365 管理的 327 位 IT 和安全决策者进行调查的结果。
最近新闻
2026年09月14日
2026年09月14日
2026年09月14日
2026年09月09日
2026年09月09日
2026年08月24日
2026年08月24日
2026年08月20日
需要帮助吗?联系我们的支持团队 在线客服