行业新闻与博客
黑客在 M365 网络钓鱼活动中偏爱美国东部时间
有网络钓鱼活动利用 Microsoft 365 的直接发送功能,并在美国东部时间进行。
KnowBe4 威胁实验室团队发现了此次攻击活动,他们在 2026 年 7 月和 8 月期间观察到 29,785 封已确认的钓鱼邮件滥用了直接发送功能。
研究人员强调了其传播的“明显人为模式”:观察发现,攻击者在周一至周二的美国东部工作时间内特别活跃,传播量在中午前达到峰值,然后下降,并在下午 2 点左右达到最高点。
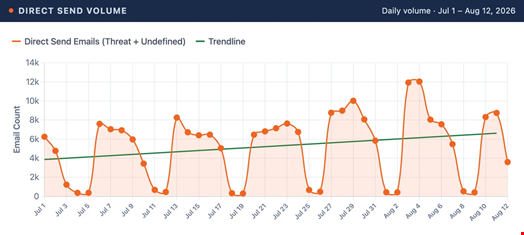
攻击者滥用微软直接发送功能
直接发送是 Microsoft 365 的一项合法功能,旨在允许打印机、扫描仪等设备以及旧版应用程序无需专用帐户即可发送电子邮件。
攻击者利用此功能发送看似来自受信任的内部地址(例如人力资源部、会计部或行政部)的电子邮件。
这种直接发送攻击允许攻击者无需入侵员工帐户或获取其凭据即可传播恶意载荷。它还允许攻击者直接连接到目标组织的 Exchange Online MX 端点,从而绕过目标组织正常的电子邮件安全网关。
KnowBe4 于 9 月 10 日发布的报告 称:“虽然身份验证检查可能会检测到某些错误,但使用基于域的消息身份验证、报告和一致性 (DMARC) 监控策略的组织仍然可以允许消息传递。”
KnowBe4 的研究人员发现,他们归类为网络钓鱼邮件的电子邮件中,约有 35% 带有附件,“几乎所有”附件都被归类为威胁。
这些包括虚假的文件请求、内部语音邮件提醒、发票和付款审批以及虚假的 OneDrive 文件共享。
此外,4023 封恶意电子邮件使用了指向不同域的回复地址,将员工的回复直接路由到攻击者。
曾有一次,一封钓鱼邮件在一次发送中就发送给了 900 位收件人。
为了避免成为此类网络钓鱼活动的目标,KnowBe4 的研究人员建议各组织查找 Exchange 标头“X-MS-Exchange-Organization-AuthAs: Anonymous”,这表明电子邮件是通过未经身份验证的传递路径到达的。
安全团队还可以采取其他措施,例如强制执行严格的 DMARC 策略,将其从 p = none 更改为 p = reject,这样可以阻止声称来自您的域的伪造消息。
组织还应通过 Exchange Online 连接器限制合法发件人,仅允许已批准的 IP 地址,并在不需要时关闭直接发送路径。启用域名密钥识别邮件 (DKIM) 签名可进一步验证出站电子邮件,并为 DMARC 提供检测和拒绝未经授权邮件所需的信息。
最近新闻
2026年09月14日
2026年09月14日
2026年09月14日
2026年09月09日
2026年09月09日
2026年08月24日
2026年08月24日
2026年08月20日
需要帮助吗?联系我们的支持团队 在线客服